

ランサムウェアについて
あなたが業務で使っているPCやスマートフォンには企画書や取引先情報といった重要なデータが入っていませんか?それらの端末が突然操作不能になったり、端末内のデータが読み込めなくなったりしたらどうしますか?
メールの添付ファイルや、Webサイトからダウンロードしたファイルが原因で、あなたの端末がこのような「ランサムウェア」の攻撃を受けるかもしれません。被害に遭わないように、被害を最小限に抑えるために、何ができるかを見ていきましょう!

ランサムウェアとは

「ランサムウェア」とは、感染した端末をロックして操作不能にしたり、端末内のデータを暗号化して使用不能にしたりして、復旧するために「身代金」を要求するマルウェアのことであり、「身代金」を意味する単語”Ransom”と、「ソフトウェア」(”Software”)から作られた造語です。ただし、身代金を払っても復旧される保証はない上、支払った身代金が別の攻撃の資金となる可能性もあります。
「ランサムウェア」は、IPA(独立行政法人 情報処理推進機構)が選出した「情報セキュリティ10大脅威 2026」において11年連続1位となっており、引き続き脅威であると言えるでしょう。
| 順位 | 組織 | 昨年 順位 |
|---|---|---|
| 1位 | ランサム攻撃による被害 | 1位 |
| 2位 | サプライチェーンや委託先を狙った攻撃 | 2位 |
| 3位 | AIの利用をめぐるサイバーリスク | – |
| 4位 | システムの脆弱性を突いた攻撃 | 3位 |
| 5位 | 機密情報を狙った標的型攻撃 | 5位 |
| 6位 | 地政学的リスクに起因するサイバー攻撃(情報戦を含む) | 7位 |
| 7位 | 内部不正による情報漏えい等 | 4位 |
| 8位 | リモートワーク等の環境や仕組みを狙った攻撃 | 6位 |
| 9位 | DDoS攻撃(分散型サービス妨害攻撃) | 8位 |
| 10位 | ビジネスメール詐欺 | 9位 |
図1 情報セキュリティ10大脅威 2026
出典: 独立行政法人情報処理推進機構「情報セキュリティ10大脅威 2026」より
警察庁によると日本国内のランサムウェア被害は2020年下半期の21件から、ここ数年は100件前後と大幅に上昇しています。
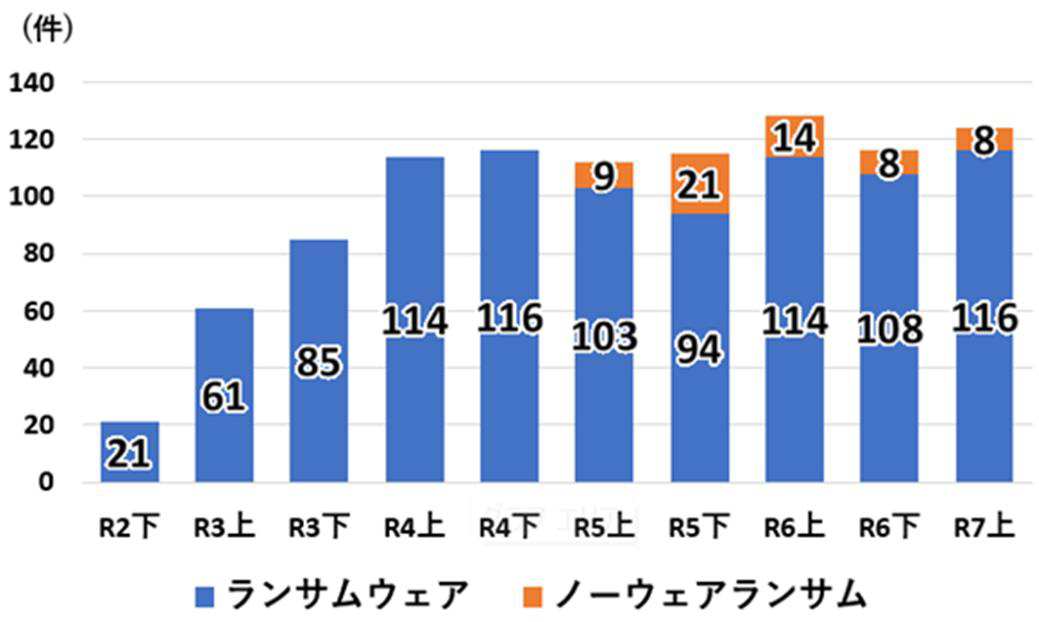
出典:警察庁「令和7年上半期におけるサイバー空間をめぐる脅威の情勢等について」
(https://www.npa.go.jp/publications/statistics/cybersecurity/)より
どうやって攻撃されるの?ランサムウェアの攻撃手口
「ランサムウェア」はマルウェアの一種であり、侵入経路としては「標的型攻撃メール」や「改ざんされたWebサイト」など、様々な形があります。
例えば、攻撃者がターゲットとなる会社の社員に対して、標的型攻撃メールやスパムメールを送信します。受信した社員がそのメールを疑うことなく、メールの添付ファイルを開封することや、攻撃者が用意したWebサイトからダウンロードしたマルウェアを実行することで、あなたの端末がこのような「ランサムウェア」の攻撃を受けるかもしれません。その後、端末内のデータを暗号化して使用不能にされてしまうのです。
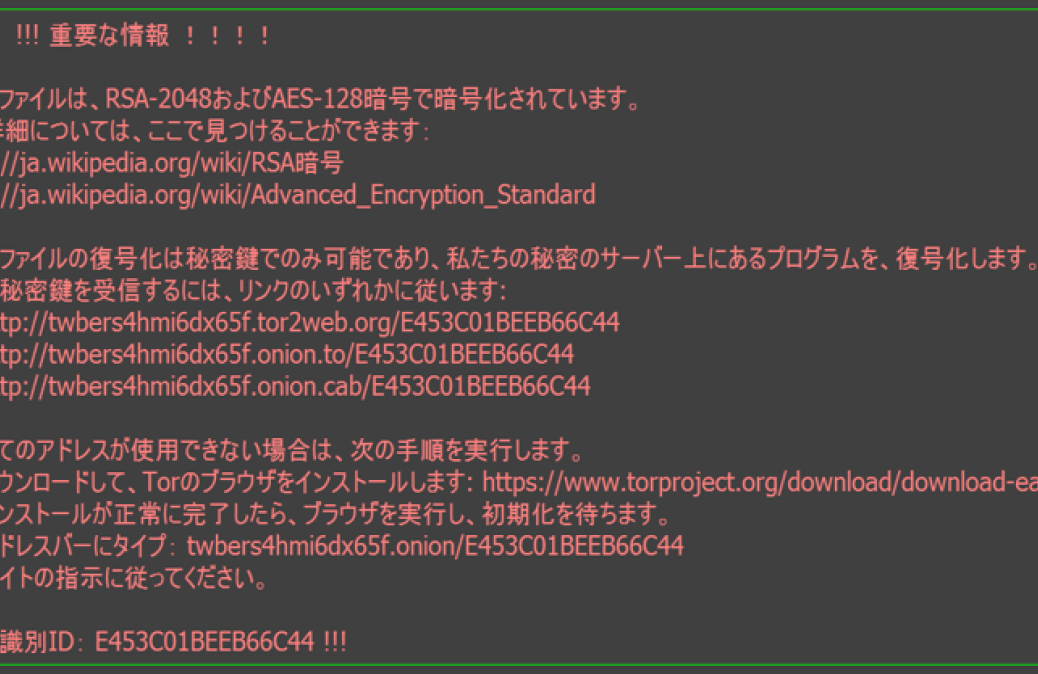
出典:JPCERTコーディネーションセンター
「ランサムウエア対策特設サイト」
(https://www.jpcert.or.jp/magazine/security/nomore-ransom.html)より

ランサムウェアによっておこる被害と影響
ここでは、近年に脅威をふるっていた代表的なランサムウェアを紹介します。
2022年2月 小島プレス工業株式会社
トヨタ自動車のサプライチェーンである小島プレス工業がランサムウェアの被害に遭いました。原因は子会社が独自に特定外部企業との専用通信に利用していたリモート接続機器の脆弱性としています。
この攻撃により、トヨタ自動車は3月1日の国内全工場(子会社の日野自動車やダイハツ工業の向上を含む全国14工場28ライン)の稼働を停止する事態となり、約1万3千台の生産に影響を与えました。
小島プレス工業株式会社
「ウィルス感染被害によるシステム停止事案発生のお知らせ」
2022年4月 月桂冠株式会社
酒造メーカーの月桂冠がランサムウェアによりデータの暗号化の被害に遭いました。
侵入の経路としては、インターネット回線に接続したネットワーク機器の脆弱性を悪用された可能性が高いとしています。
通販サイトの発送リストや取引先の連絡先、採用選考者名簿など計約2万件以上の個人情報が流出した可能性が否定できないと発表しています。
月桂冠株式会社「当社サーバへの不正アクセスに関するお知らせ(第二報)
「お客様等の個人情報流出可能性のお知らせとお詫び」
ランサムウェアとひとことで言っても、多くの種類や亜種が存在します。その意味では、ランサムウェアによる被害がなくなることはなく、今後も十分に注意していく必要があります。
被害にあったら、まずはどうする?
ランサムウェアの被害にあった場合、まずはどのような対応をしなければいけないでしょうか。会社ポリシーによっても対応策はかわってきますが、例として以下にいくつかの対応方法をご紹介します。

まずは、これだけ押さえよう! 被害を最小限にするためのチェックシート
- PCからLANケーブルを抜く
- 無線LANは非接続にする
- 感染時の操作履歴などエビデンスを残す
- CSIRTや情報セキュリティ部へ報告する
- セキュリティベンダーが提供する復号ツールを試行する
※原因の特定調査を実施する場合は、証拠の保全のためにCSIRTや情報セキュリティ部への報告を優先しましょう。
※このうち、貴社内に被害の原因を調査できる部門がない場合は、対応可能なセキュリティベンダーに調査を依頼し、原因を究明する必要があります。
なお、このような被害にあったときには、緊急な対応や早急な社内報告をしなければいけません。そのために、何よりも社員一人一人の対応が重要だといえます。貴社では攻撃を受けた際の社員が対応すべきルールが明確に決まっていますか?また、ルールが決まっているとして、そのルールを社員一人一人に周知・徹底させられていますか?
被害を最小限に抑えるために
「ランサムウェア」による被害の原因は、不審なメールや改ざんされているWebサイトを自社の社員が見分けられなかったことにあると言えるでしょう。社員に不審なメールや改ざんされているWebサイトを見抜くための教育を実践することで、ランサムウェアの被害に遭う確率は低減できるでしょう。
しかし、社員全員がこのような不審なメールや改ざんされているWebサイトを完全に見分け・被害を出さないというのは難しいことです。
そのため、攻撃を受けた際に社員がどのような対応をすればいいかをルール化し、社員全員に周知・徹底させ、しかもランサムウェアへの感染が発覚した際にそれを素早く検知できれば、被害を最小限に抑えることができます。
また、社員の教育における対策以外には、定期的なPCのバックアップや脆弱性の修正等のように自社のセキュリティ対策を強化することでも、ランサムウェアの被害を抑えることもできます。
ランサムウェアへの対策について、以下にまとめてみました。

ランサムウェアへの対策
社員の教育
不審なメールを見抜くための教育
改ざんされているWebサイトを見抜くための教育
脆弱性の
修正
端末やソフトの脆弱性に対して修正プログラムを適応する
定期
バックアップ
定期的にバックアップをとっておく
ルールの決定
攻撃を受けた際の社員が対応すべきルールの決定
ルールの
周知・徹底
攻撃を受けた際に社員が対応すべきルールの周知・徹底
調査依頼
感染した場合の調査依頼先を決定
このうち、1番と2番は未然に防ぐ対策であり、3番から6番は被害を最小限に抑えるための事後の対策です。これらの対策を、自社に合った形で取っておくことが最大のリスクヘッジとなります。
ただ、この全てを自社だけで準備することは限界があるかもしれません。その場合は、KDLの標的型攻撃メール訓練サービス”Selphish”を活用いただくことで解決できますので、ぜひお気軽にご相談ください。
 なら、こんな対策が、簡単にできます!
でできること
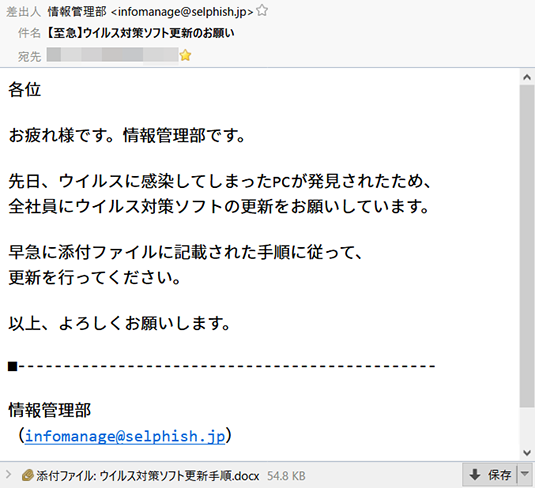
こんなメールが簡単に社内で送れます
 でできること
実際に送られてくる標的型攻撃メールの内容を元にした訓練メールを用いて、簡単にメール訓練をすることができます。
でできること
不審なメールの脅威が理解できます
訓練に参加した社員一人ひとりが、標的型攻撃メールを疑似体験し、脅威への理解を深めることができます。
でできること
不審なメールへの対応方法を周知できます
訓練メールの開封者に対して、標的型攻撃メールを開いてしまった際の対応方法を教育できます。
あるIT企業で「標的型攻撃メール」に対する訓練を実施した際に、社員がルールに沿って対応できた割合を表しました。この訓練では「健康診断における再検査のお知らせ」という社員にとって身近な内容をタイトルにしたメールを送ったのですが、約3割もの社員がメールを開封し、本文内のURLにアクセスしてしまいました。
ただ、この3割の社員が開封・アクセスしてしまったという事実よりは、誤って開封・アクセスしてしまった社員がルールに従って上長にその旨を報告した割合がどの程度だったかの方が重要です。この報告割合が低ければ、被害を最小限に抑えることは難しいからです。
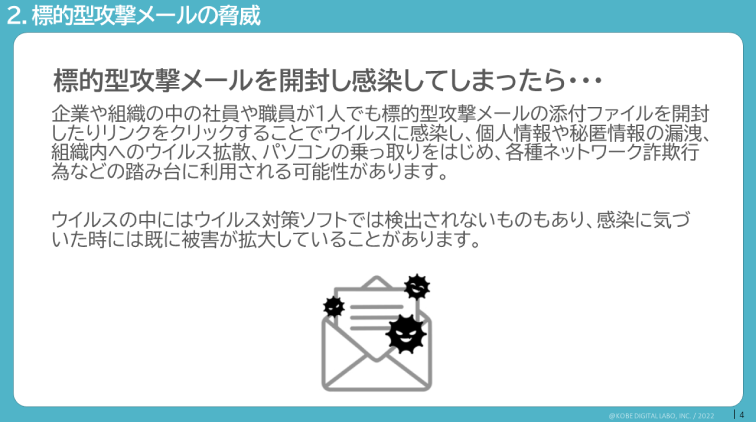
社員教育用のコンテンツ
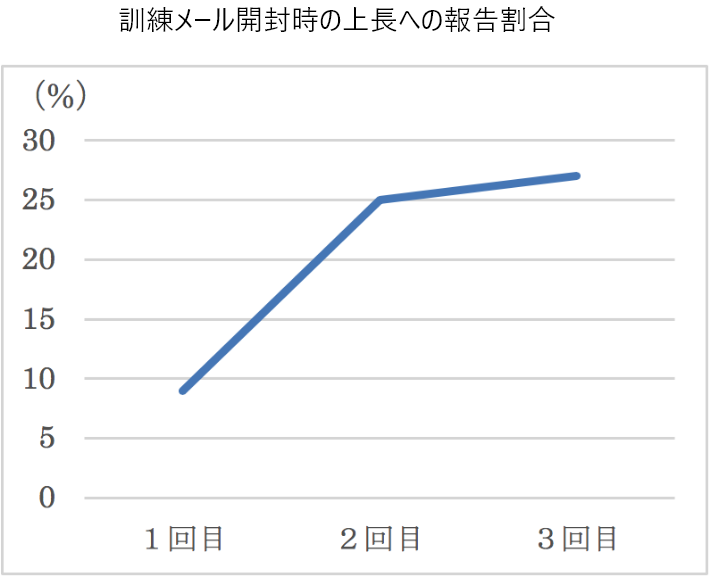
上の図を見ていただくと、訓練の回を重ねるごとに報告の割合が上昇しているため、ルールの周知・徹底に効果があると判断できますし、実際の被害にあったとしても最小限で抑えることができると期待して良いでしょう。
でできること
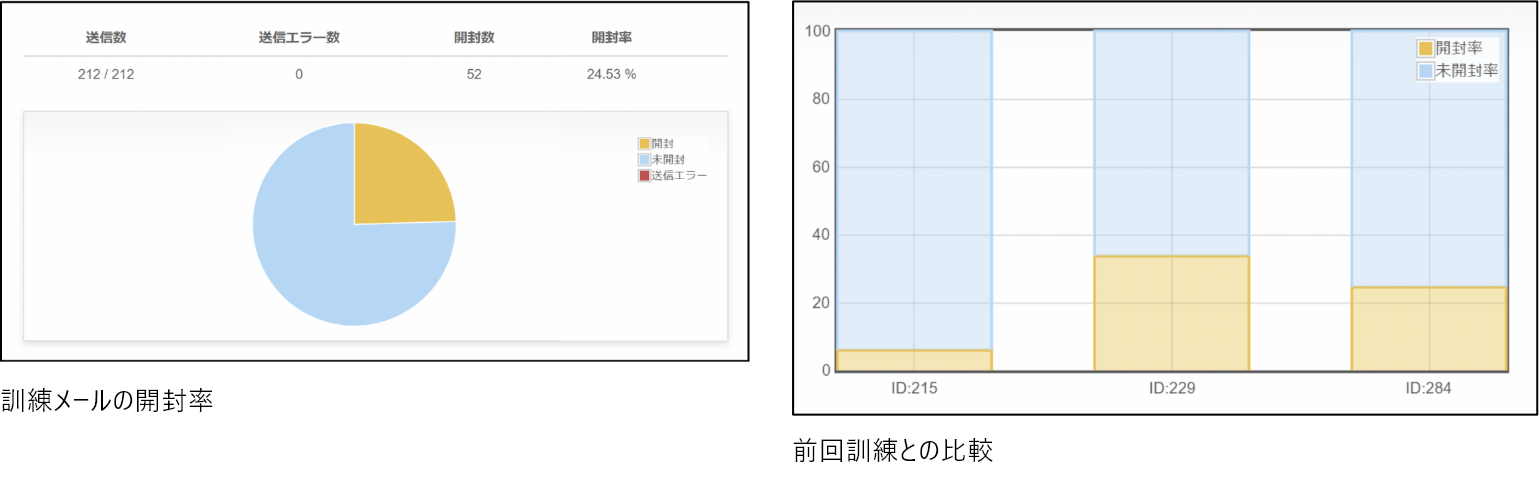
不審なメールへの意識を数値化できる
訓練メールの開封率や、前回訓練との比較など、社員へのトレーニング結果を数値化できます。
まとめ
- ランサムウェアの被害は増加傾向で、2021年に引き続き脅威であると言える
- ランサムウェアの被害を完全に防ぐのは困難である
- 被害にあったときのためのルールがあることが大切である
- そのルールが社員に周知徹底されていることが、被害を最小限に防ぐために重要
- ルールの周知と徹底のために標的型攻撃メール訓練サービス「Selphish」が役立つ
貴社でもメール訓練を通してランサムウェアへの
対策を強化してみてはいかがでしょうか


大切なデータが人質にされてしまう!
特徴と脅威を理解して対処しよう