
SCS評価制度★3・★4取得に向けて、いま始めるべきこと ~企業に求められるセキュリティ対策と継続的な従業員教育
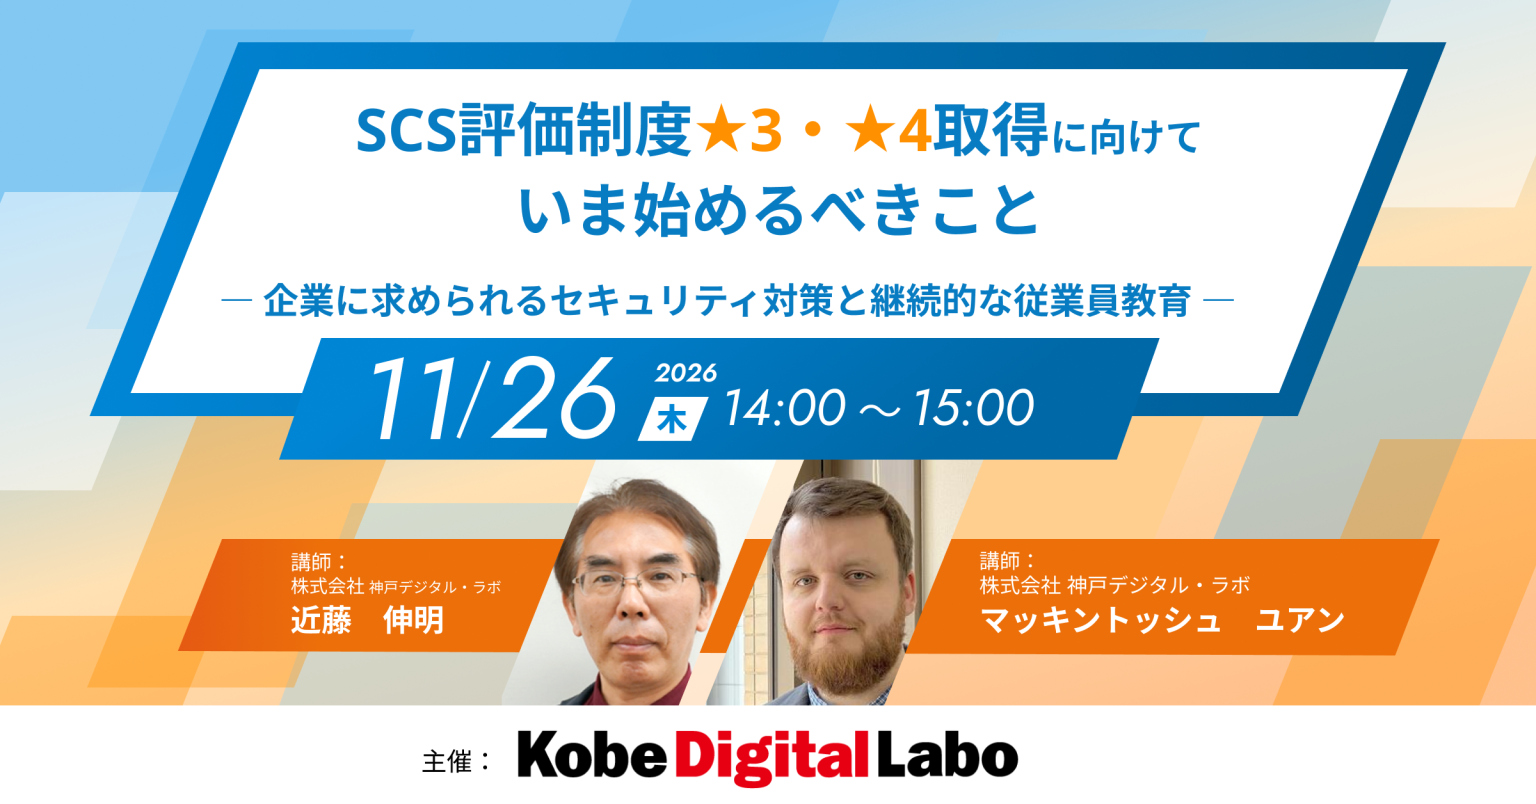
サプライチェーンを通じたサイバー攻撃が増加する中、取引先を含めたセキュリティ対策の強化が企業に求められています。こうした背景から、企業のセキュリティ対策状況を段階的に評価する「SCS評価制度」の★3・★4について、2026年度末頃の制度開始が予定されています。
SCS評価制度の取得に向けては、自社を取り巻くリスクを把握し、必要な対策を整理したうえで、組織として継続的にセキュリティを管理・改善していくことが重要です。その中には、ガバナンスやインシデント対応体制の整備、従業員への教育・訓練など、さまざまな取り組みが含まれるため、早い段階から自社の現状を把握し、計画的に準備を進めることが求められます。
本セミナーでは、SCS評価制度の概要を踏まえ、リスクアセスメントやガバナンスなど、企業が押さえておきたいポイントを解説します。さらに、具体的な施策の一つである従業員教育について、メール訓練やeラーニングを活用した継続的な教育と改善方法をご紹介します。
このような方におすすめ
- 情報システム部門/セキュリティ担当者
- インシデント対応体制に不安を感じている企業の担当者
- 従業員向けセキュリティ教育やフィッシング対策を推進している方
開催概要
開催日時:2026年11月26日(木)14:00~15:00(入室 13:55~)
会場:オンライン(お申込みいただいた方に、ZoomのURLをお送りします)
参加費:無料
セッション1:取引先から求められる前に知っておきたい「SCS評価制度」― ★3・4の違いと、企業が今から準備すべきこと ―
取引先からセキュリティチェックや対策状況の確認を求められる機会が増えていませんか。SCS評価制度では、企業のセキュリティ対策状況を共通の基準で確認しやすくする仕組みが整備されます。本セミナーでは、制度の概要や★3・★4の違い、自社への影響、今から準備すべきことをわかりやすく解説します。
登壇者:近藤 伸明
 登壇者:近藤 伸明
株式会社神戸デジタル・ラボ デジタルビジネス本部
Securityチーム シニアセキュリティコンサルタント
企業様向けのセキュリティアドバイザリー支援実施。企業様向け、および、セキュリティ関連組織向けのドキュメント作成実績多数あり。直近ではJNSA「今すぐ実践できる工場セキュリティハンドブック」作成に携わる。
セッション2:★3・4取得のカギは「人」にある!SCS評価制度が求める、継続的な従業員教育の進め方
セキュリティ研修、年に一度の実施で終わっていませんか。SCS評価制度では、技術的な対策に加えて、従業員への継続的なセキュリティ教育も評価の対象となります。本セッションでは、★3・★4取得に向けて求められる教育の考え方と、無理なく続けられる運用のポイントを、標的型攻撃メール訓練・情報セキュリティ教育サービス「Selphish」の活用例とあわせてご紹介します。
登壇者:マッキントッシュ ユアン
 登壇者:マッキントッシュ ユアン
株式会社神戸デジタル・ラボ デジタルビジネス本部
Securityチーム セキュリティコンサルタント
KDL-SIRT インシデントハンドラー
KDL-SIRTチームの一員として社内のセキュリティ業務を担当するかたわら、セキュリティ意識向上トレーニングプラットフォームであるSelphishにてエンドユーザー向けコンテンツの開発にも携わる。神戸を拠点とするセキュリティ勉強会「KobeSec」の運営メンバーを務めるほか、日本CSIRT協議会(NCA)の地区活動委員としても活動している。

