
自分の名前が書かれたメールも危険!情報漏えい後に警戒したいフィッシングメール
2026年9月以降、国内のさまざまな企業・サービスで不正アクセスによる情報漏えいのニュースが相次いでいます。普段利用しているサービスから、情報漏えいに関するお知らせを受け取った方も多いのではないでしょうか。こうした情報漏えい後には、流出した氏名やメールアドレスなどを悪用したフィッシングメールに注意が必要です。
本記事では、実際に報告されているフィッシングの特徴を参考にしたメールサンプルを紹介し、不審なメールを受け取った際に注意したいポイントをお伝えします。
自分の名前が書かれたメールも危険?
フィッシング対策協議会の2026年9月の報告では、実際に受信者の氏名が記載されたフィッシングメールが確認されています。また、迷惑メールフィルターを回避するための特殊な文字を含みながら、HTML表示では自然な体裁になるフィッシングメールも確認されています。
そのため、「不自然な日本語」や「見慣れない差出人」といった特徴だけでは見分けられないケースがあります。自分の名前が正しく書かれていても、見た目に不審な点がなくても、正規のメールとは限りません。
参考:フィッシング対策協議会|2026/09 フィッシング報告状況
公開事例の特徴を参考にしたフィッシングメール例
ここでは、最近確認されているフィッシングの手口や各機関の注意喚起を参考に、3つのメール例を紹介します。※報告されている特徴を参考にしたサンプルです。実際に確認されたメールそのものではありません。
フィッシングメール例①|自分の氏名が記載された本人確認メール
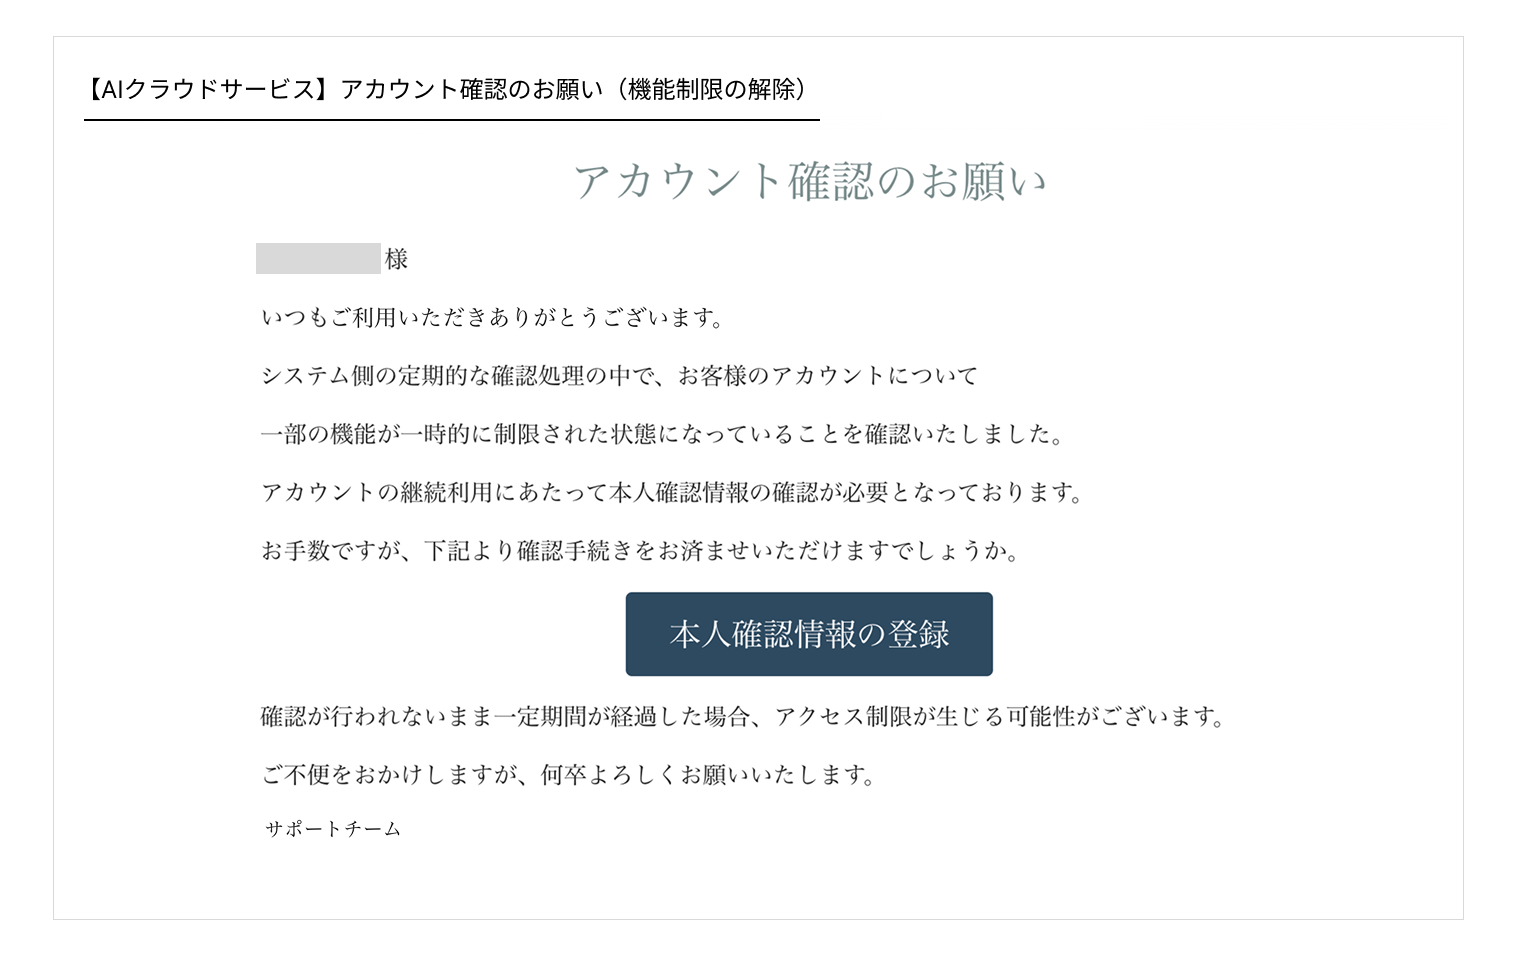
自分の氏名が記載され、アカウントの利用制限を理由に本人確認を求めるメールです。「本人確認情報の登録」というボタンから、確認手続きへ誘導しています。
注意したいのは、次のような文言です。
「アカウントの継続利用にあたって本人確認情報の確認が必要」
「確認が行われない場合、アクセス制限が生じる可能性があります」
アカウントが利用できなくなる不安をあおることで、メール内のリンクから本人確認を行うよう促しています。
フィッシングメール例|②金融機関を装った不審な取引の確認メール
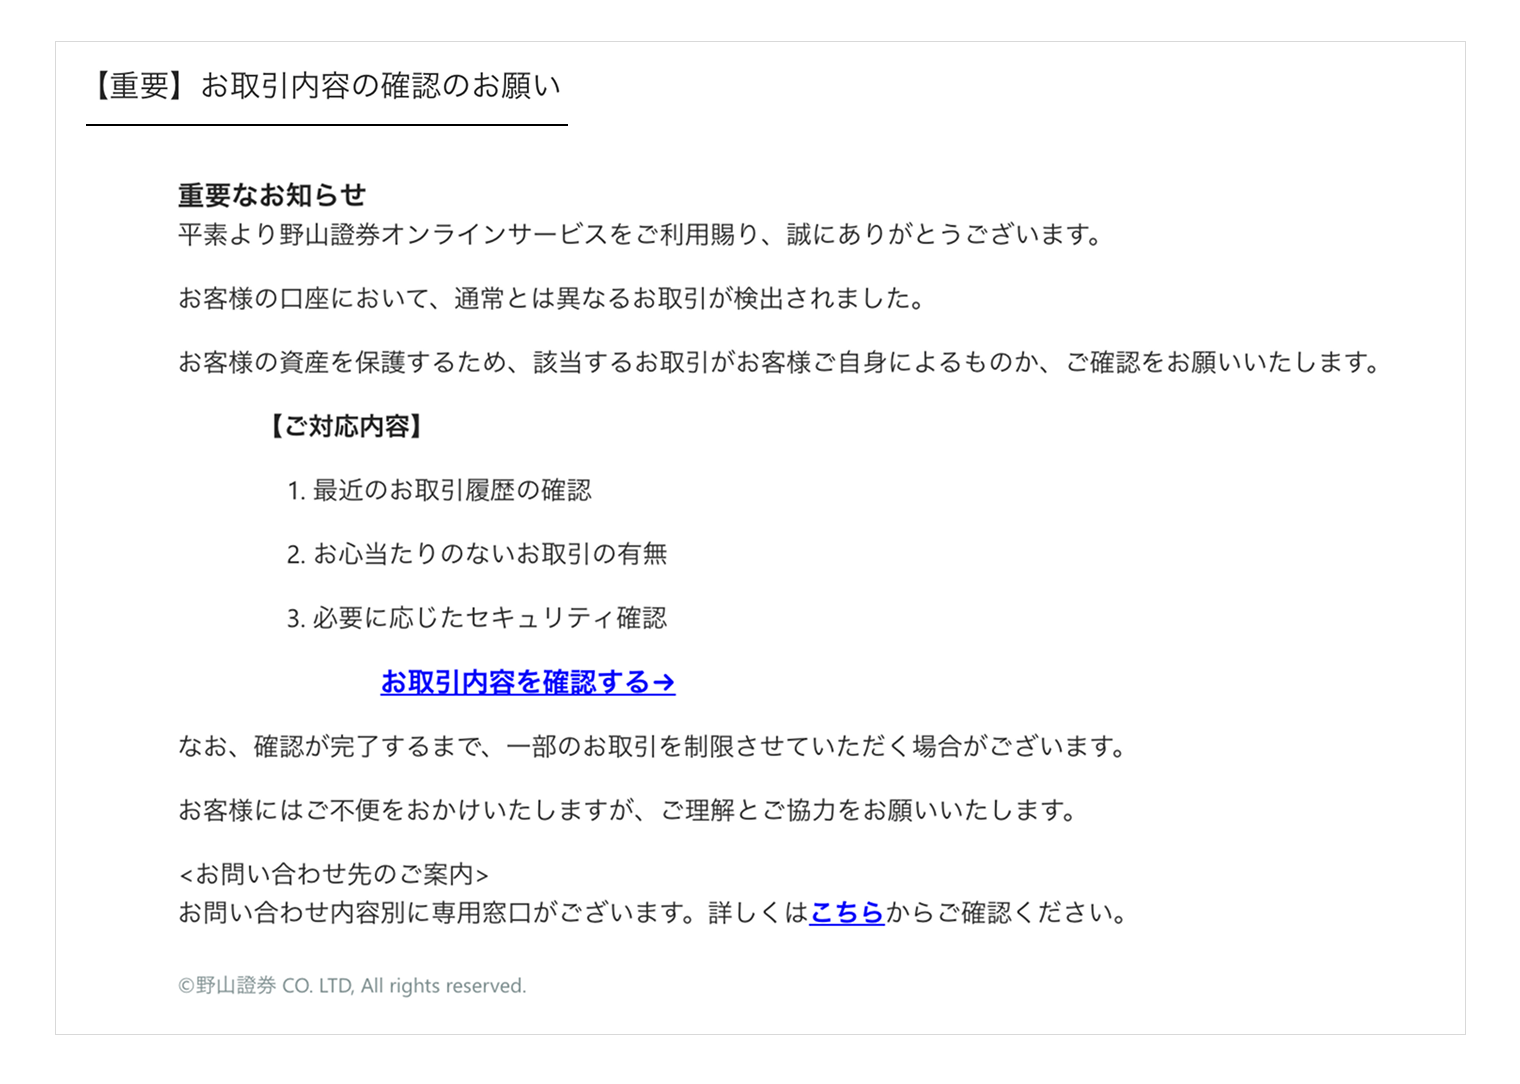
不審な取引が検出されたとして、取引内容の確認を求めるメールです。身に覚えのない取引があったと思わせることで、受信者に確認を急がせる内容になっています。金融機関からの重要な通知に見えても、メール内のリンクから偽サイトへ誘導されるおそれがあります。こうした場合は、メール内のリンクではなく、普段利用している公式サイトやアプリから取引状況を確認することが重要です。
実際に金融機関でも不正利用や取引確認を装うフィッシングメールについて注意喚起が行われています。
松井証券|【2026/11/11更新】フィッシング詐欺等にご注意ください。
フィッシングメール例③|e-Taxを装った還付金の受取案内メール
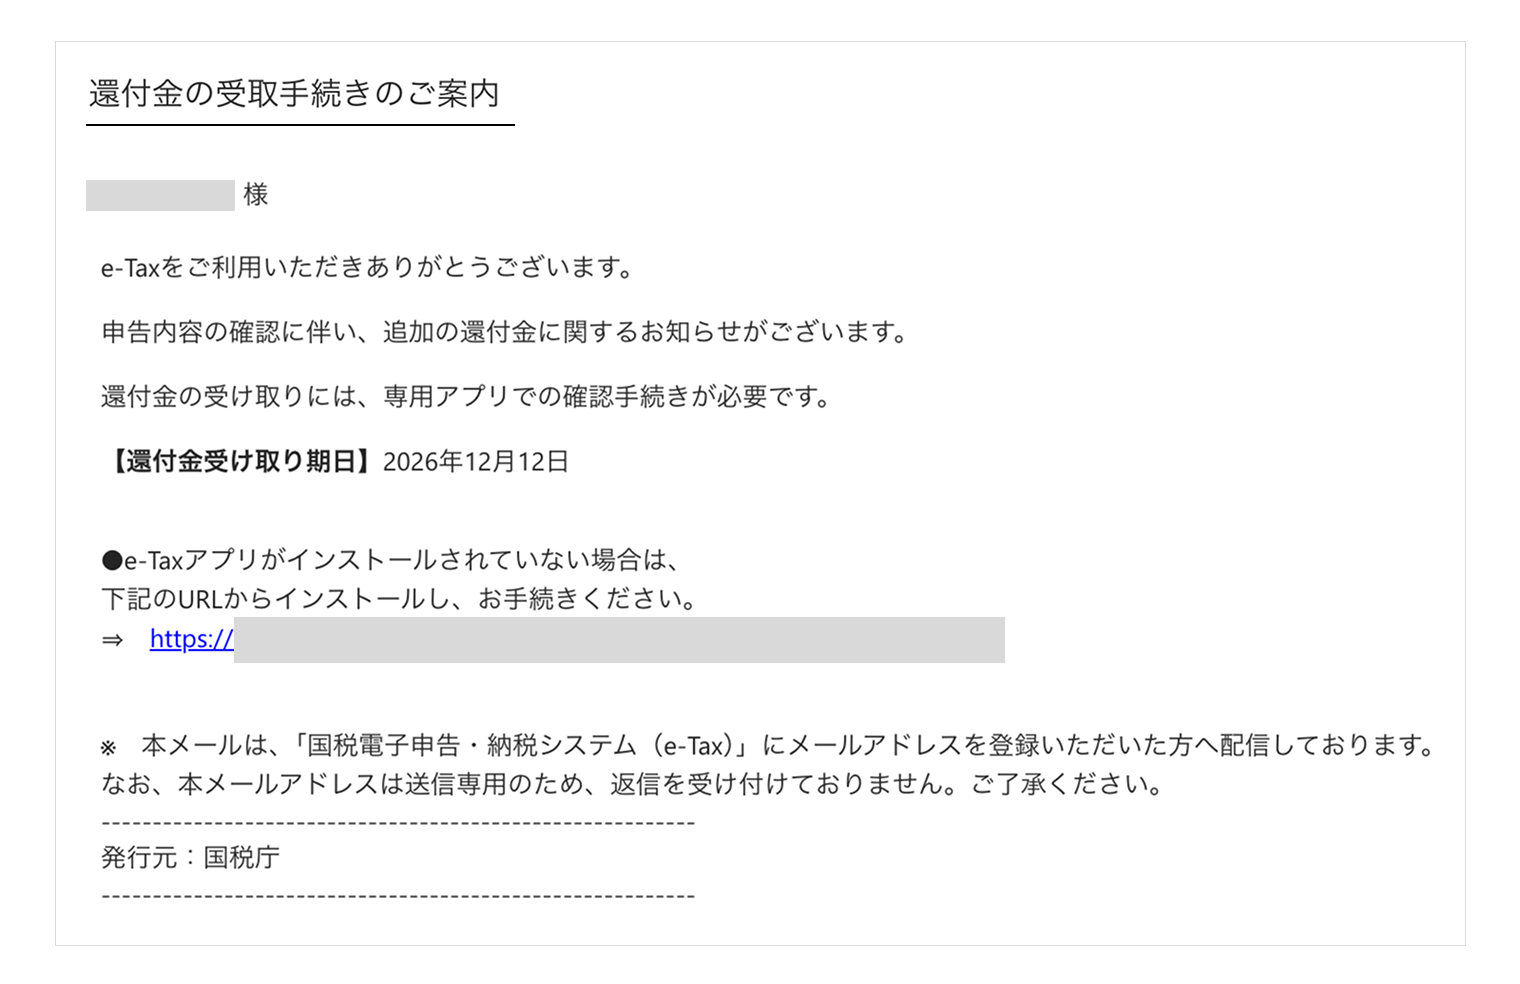
還付金の受け取りを理由に、アプリのインストールを求めるメールです。
還付金が受け取れるという案内で関心を引き、手続きに必要だとしてアプリのインストールを促しています。国税庁は、還付金額を記載したメールの送信や、還付金の受け取りに際してアプリのダウンロードを求めることはないとして、注意喚起しています。
参考:国税庁|e-Taxを装った不審なメール等にご注意ください
また、企業や公的機関だけでなく、経営者や社内関係者など、知っている人物を装った不審なメールにも注意が必要です。実際に弊社でも、創業者の名前を差出人に使用し、ログイン認証を求める不審なメールを確認しています。自分の氏名や知っている人物・組織の名前が記載されていても、それだけで正規のメールと判断することはできません。
従業員への注意喚起で伝えたいこと
フィッシングメールによる被害を防ぐため、従業員には次のような行動を周知しておくことが重要です。
- 名前だけで信用しない: 自分の氏名や知っている人物・組織の名前が記載されていても、正規のメールとは限りません。
- 公式サイトやアプリから確認する: ログインや個人情報の入力、振込などを求められた場合は、メールの案内をうのみにせず、公式サイトや普段使用している連絡先から確認しましょう。
- 判断に迷ったら報告する: 不審なメールを受け取った場合は、自己判断せず、社内の担当窓口へ報告しましょう。
情報システム担当者から従業員への注意喚起では、実際に報告されたフィッシング事例を紹介し、不審なメールを受け取った際の対応を具体的に伝えることも有効です。
大量のフィッシングメールが届いている場合は?
大量のフィッシングメールが届く場合、メールアドレスが漏えいし、第三者の間で流通している可能性があります。ただし、情報漏えいに限らず、無作為な送信やメールアドレスの推測などが原因となる場合もあります。
個人用のメールアドレスであれば、フィッシング対策機能が充実したメールサービスへの移行や、登録d先のメールアドレスの変更も選択肢の一つです。
一方、業務用メールアドレスの場合は変更が難しいことも多いため、迷惑メールフィルターの設定やメールセキュリティ対策の見直しなど、組織としての対策強化が重要です。
まとめ|情報漏えいの二次被害を防ぐために
情報漏えい後は、流出した氏名やメールアドレスなどが悪用され、フィッシングによる二次被害につながるおそれがあります。被害を防ぐためには、従業員一人ひとりが不審なメールを疑い、正規のルートから確認し、迷ったときには報告できるよう、日頃からの注意喚起や訓練・教育が重要です。
今回紹介したメールサンプルは、神戸デジタル・ラボが提供する標的型攻撃メール訓練・情報セキュリティ教育サービス「Selphish」のテンプレートをもとに作成しました。Selphishでは、こうした身近なフィッシングの手口を想定したメール訓練を、手軽に実施できます。
無料のお試しをご希望の方は、こちらのお問い合わせフォームからお気軽にお問い合わせください。

